
ติดตั้ง Firewall กรุงเทพฯ และปริมณฑล ให้ระบบปลอดภัยและพร้อมใช้งาน
ให้บริการติดตั้งและ Config Firewall สำหรับลูกค้าในกรุงเทพฯ และปริมณฑล ครอบคลุม FortiGate, Firewall Policy, VPN, VLAN, NAT และ SD-WAN สำหรับสำนักงาน โรงงาน และธุรกิจหลายสาขา โดยรองรับงานในสมุทรปราการด้วย
Firewall
ติดตั้งและปรับ Config
VPN
เชื่อมต่อทีมและสาขา
Support
ดูแลต่อได้ตามขอบเขต
ภาพ Mockup แสดงแนวคิดการแบ่งโซนเครือข่าย ไม่ใช่ภาพหน้างานจริง
Quick answer
คำตอบสั้นสำหรับผู้ที่กำลังค้นหา
NP Systems ให้บริการติดตั้งและ Config Firewall สำหรับสำนักงาน โรงงาน และธุรกิจหลายสาขาในกรุงเทพฯ และปริมณฑล โดยช่วยประเมินระบบเดิม ออกแบบ Policy, VLAN และ VPN ติดตั้ง ทดสอบการเชื่อมต่อ และส่งมอบข้อมูลให้ทีมดูแลต่อได้ตามขอบเขตงาน รวมถึงลูกค้าในสมุทรปราการ.
- ติดตั้งหรือปรับ Config FortiGate และ Firewall
- จัดทำ Policy, NAT และการแบ่ง VLAN
- ตั้งค่า VPN และการเชื่อมต่อระหว่างไซต์
- ทดสอบการใช้งานและส่งมอบข้อมูล Config
- ยี่ห้อและรุ่น Firewall ที่มีอยู่ หรือความต้องการอุปกรณ์ใหม่
- จำนวนผู้ใช้งานและอุปกรณ์ที่เชื่อมต่อเครือข่าย
- จำนวนอินเทอร์เน็ตลิงก์และรูปแบบการใช้งาน
- โครงสร้าง VLAN, VPN และความต้องการเชื่อมต่อระหว่างไซต์
กำลังมองหาทีมติดตั้ง Firewall ในกรุงเทพฯ และปริมณฑลอยู่ใช่ไหม?
ส่งรายละเอียดระบบที่ใช้งานอยู่ให้ทีม NP Systems ประเมินแนวทางและขอบเขตงานที่เหมาะกับองค์กรของคุณ โดยรองรับพื้นที่สมุทรปราการและพื้นที่ใกล้เคียง
Service Scope
ขอบเขตงาน Firewall ที่ช่วยให้องค์กรใช้งานได้มั่นใจขึ้น
เลือกเริ่มจากการติดตั้งระบบใหม่ ตรวจ Config เดิม หรือปรับปรุงเฉพาะส่วนที่องค์กรกำลังติดปัญหา
วางค่าเริ่มต้น อัปเดตระบบ และตั้งค่าพื้นฐานให้เหมาะกับโครงสร้างเครือข่ายขององค์กร
ออกแบบกฎการเข้าถึง แบ่งลำดับความสำคัญ และจัดการ NAT ให้ตรวจสอบย้อนหลังได้ง่าย
ตั้งค่า SSL VPN, IPsec VPN และ Site-to-Site VPN สำหรับทีมงานและสำนักงานหลายแห่ง
แยกโซนผู้ใช้งาน Server Guest และอุปกรณ์สำคัญ เพื่อลดความเสี่ยงจากการเข้าถึงที่ไม่เหมาะสม
ช่วยจัดเส้นทางและ Failover ให้เหมาะกับธุรกิจที่ต้องการความต่อเนื่องของการเชื่อมต่อ
ทบทวน Policy ที่ซ้ำซ้อน แก้จุดเสี่ยง และจัดทำเอกสารให้ทีมไอทีดูแลต่อได้
Firewall & Network Showcase
ผลงานด้าน Firewall และ Network ของเรา
ตัวอย่างงาน Fortigate ที่ออกแบบ ติดตั้ง และปรับแต่งให้เหมาะกับการใช้งานจริงขององค์กร
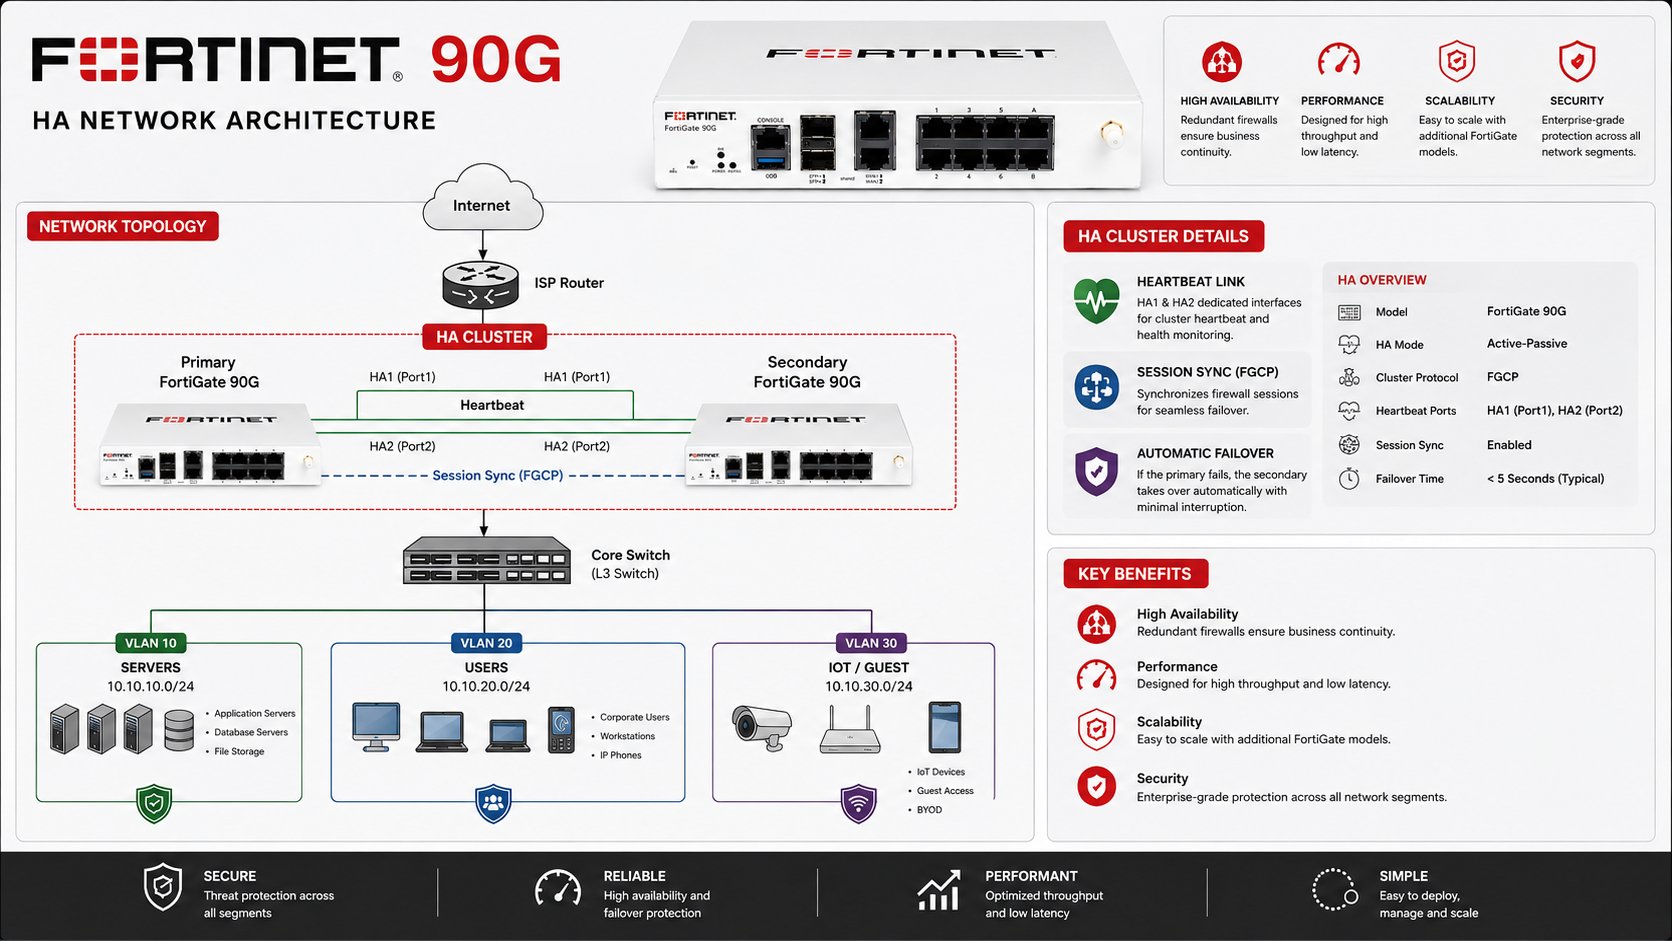
Fortigate 90G HA Network Architecture
ออกแบบ Fortigate 90G แบบ HA Cluster สำหรับองค์กรที่ต้องการความต่อเนื่องของระบบ Firewall ลดความเสี่ยงจากอุปกรณ์หลักล่ม และแบ่งโซนเครือข่ายให้ตรวจสอบง่ายขึ้น
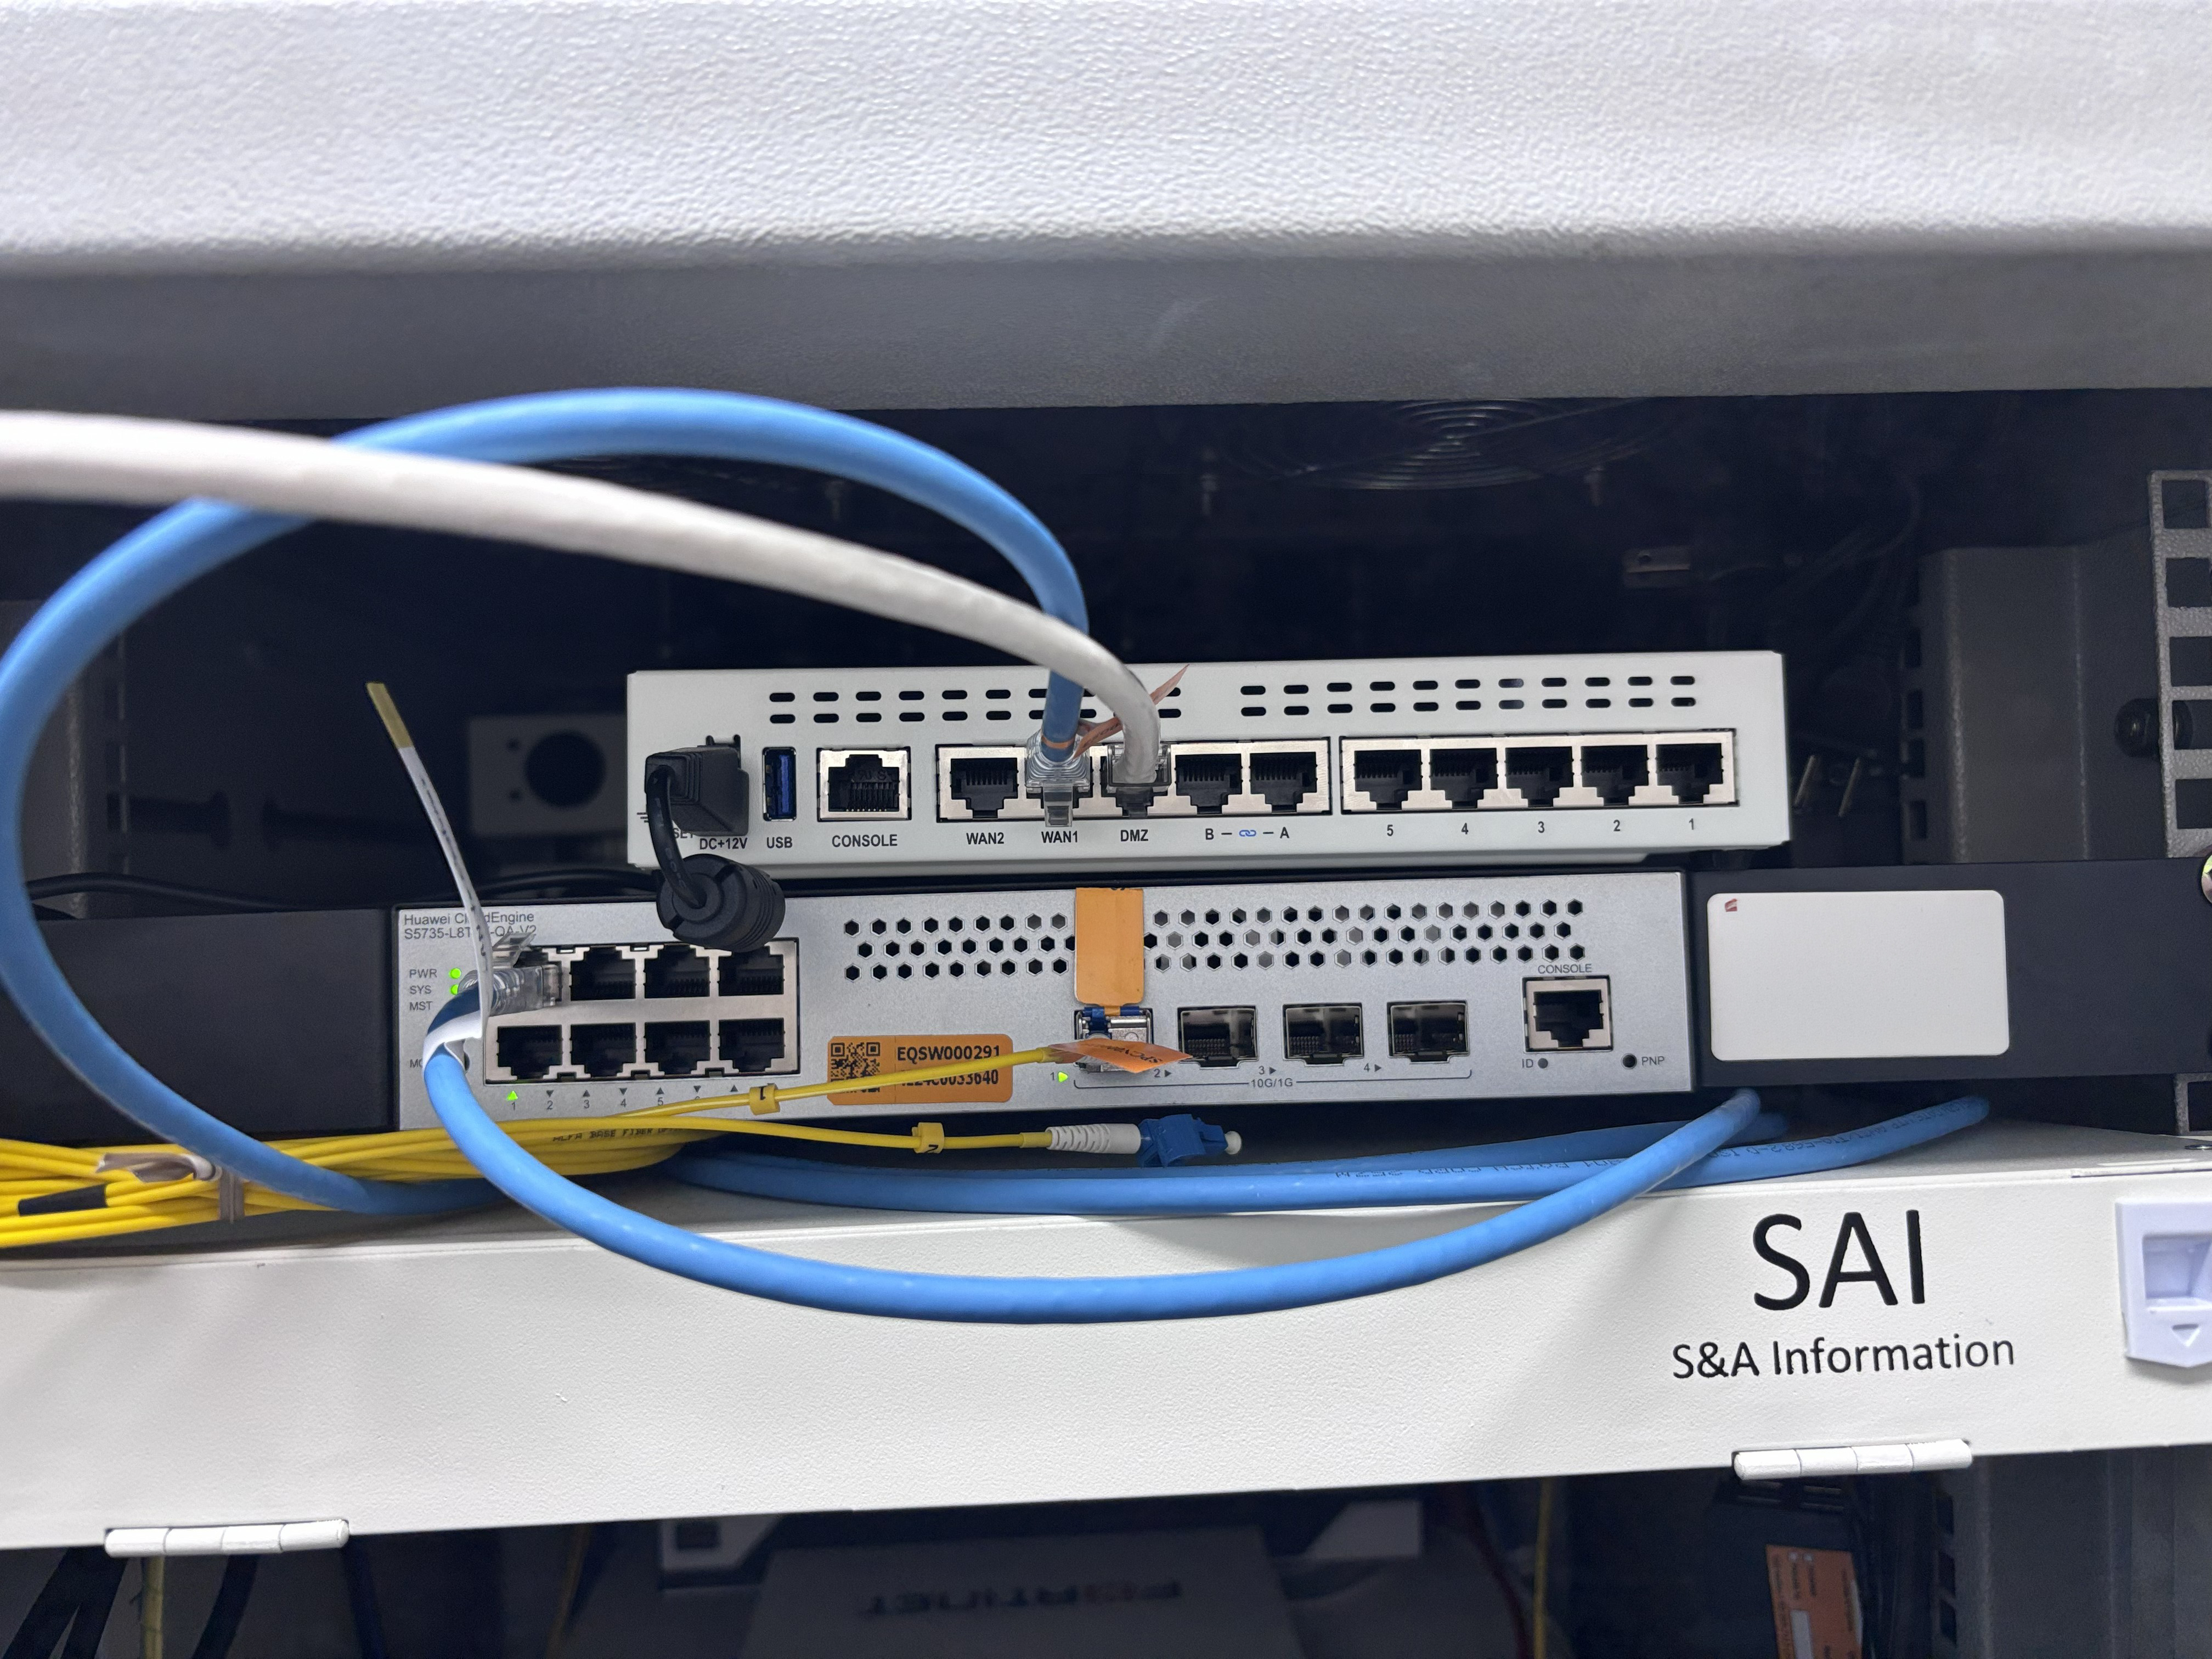
Fortigate 60E Site-to-Site VPN ประทุมธานี - ระยอง
ติดตั้งและตั้งค่า Fortigate 60E สำหรับเชื่อมต่อ Site-to-Site VPN ระหว่างสาขาประทุมธานีและระยอง ให้ทีมงานเข้าถึงระบบกลางได้ปลอดภัยและใช้งานต่อเนื่อง
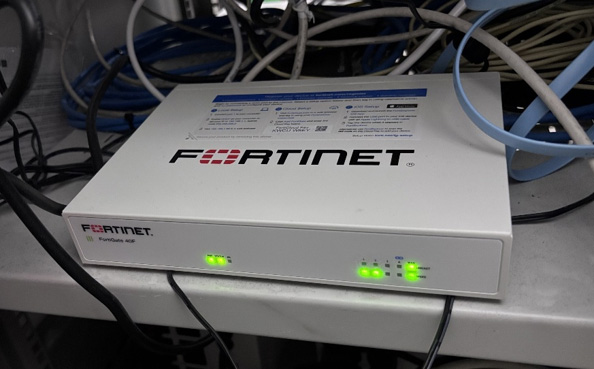
ติดตั้ง Fortigate 40F ลานจอดรถห้างดัง
ติดตั้งและตั้งค่า Fortigate 40F สำหรับระบบเครือข่ายลานจอดรถของห้าง โดยออกแบบ Policy ให้เหมาะกับการใช้งานจริง และตรวจสอบความถูกต้องด้านความปลอดภัยโดย CISO
Who It Helps
เหมาะกับธุรกิจในกรุงเทพฯ และปริมณฑลแบบไหน
Firewall ที่ดีควรออกแบบจากรูปแบบการทำงานจริง ไม่ใช่เพียงเปิดใช้งานอุปกรณ์แล้วจบ
ลดความเสี่ยงจากการเปิด Port และสิทธิ์ที่ไม่จำเป็น
ช่วยให้ทีมงานและสาขาเชื่อมต่อระบบได้อย่างปลอดภัย
มีภาพรวม Policy และโครงสร้างที่ทีมไอทีดูแลต่อได้
ต้องการควบคุมการใช้งานอินเทอร์เน็ต ป้องกันระบบภายใน และให้พนักงานทำงานจากภายนอกได้อย่างปลอดภัย
ต้องการแยกเครือข่ายสำนักงาน ระบบปฏิบัติการ กล้อง และอุปกรณ์สำคัญออกจากกันอย่างเป็นระบบ
ต้องการเชื่อมต่อสำนักงานใหญ่กับสาขาในกรุงเทพฯ ปริมณฑล สมุทรปราการ และพื้นที่อื่นผ่าน VPN หรือ SD-WAN
How We Work
ขั้นตอนติดตั้งและ Config Firewall
ทำงานเป็นขั้นตอน เพื่อให้เห็นขอบเขต ความเสี่ยง และผลลัพธ์ที่คาดหวังได้ตั้งแต่ต้น
ดูจำนวนผู้ใช้งาน อุปกรณ์ Server VLAN อินเทอร์เน็ต และรูปแบบการทำงานขององค์กร
กำหนดโครงสร้าง Policy สิทธิ์การเข้าถึง และแนวทาง VPN ให้สอดคล้องกับการใช้งานจริง
ตั้งค่า Firewall และทดสอบการเชื่อมต่อที่สำคัญ โดยวางแผนลดผลกระทบต่อการทำงาน
ส่งมอบข้อมูล Config และคำแนะนำการดูแล พร้อมต่อยอดงาน Support หรือปรับปรุงระบบได้
Local Service
บริการติดตั้ง Firewall สำหรับลูกค้าในกรุงเทพฯ และปริมณฑล
NP Systems ให้บริการติดตั้งและ Config Firewall สำหรับลูกค้าในกรุงเทพฯ และปริมณฑล โดยพิจารณารูปแบบงาน ระบบเดิม และขอบเขตพื้นที่หน้างานก่อนเริ่มงาน เพื่อให้แนวทางที่เสนอเหมาะกับความเสี่ยง งบประมาณ และการทำงานขององค์กร รวมถึงพื้นที่สมุทรปราการ
FAQ
คำถามที่พบบ่อยเกี่ยวกับการติดตั้ง Firewall กรุงเทพฯ และปริมณฑล
ให้บริการติดตั้งและ Config Firewall สำหรับลูกค้าในกรุงเทพฯ และปริมณฑล รวมถึงสมุทรปราการ โดยพิจารณารูปแบบงาน ขอบเขตระบบ และการนัดหมายหน้างานก่อนเริ่มงาน
ได้ครับ ทีมงานสามารถช่วยตรวจสอบ Config เดิม ปรับ Firewall Policy ตั้งค่า VPN, VLAN, NAT, SD-WAN และจัดทำเอกสารตามขอบเขตที่ต้องการ
รับครับ โดยจะพิจารณาโครงสร้าง Network เดิม การแบ่งโซน Server ระบบสำคัญ และการเชื่อมต่อระหว่างสาขาเพื่อออกแบบให้เหมาะกับการใช้งานจริง
เตรียมยี่ห้อและรุ่น Firewall จำนวนผู้ใช้งาน จำนวนอินเทอร์เน็ต ผัง Network โดยคร่าว ปัญหาที่พบ และความต้องการเรื่อง VPN หรือการเชื่อมต่อสาขา
มีครับ สามารถต่อยอดเป็นงานตรวจสอบ ปรับปรุง Config, Support และดูแลระบบตามขอบเขตที่เหมาะกับองค์กรได้
Start With Your Real Network
ต้องการติดตั้งหรือปรับ Config Firewall ในกรุงเทพฯ และปริมณฑล?
ส่งรายละเอียดระบบและปัญหาที่พบให้ทีม NP Systems ช่วยประเมินแนวทางเบื้องต้นได้ รวมถึงงานในสมุทรปราการและพื้นที่ใกล้เคียง